

 新聞
 幣種資訊
 關於我們


業界主張,人工智慧(AI)監管應聚焦既有網路安全法律的執法與事故揭露,而非制定新的全面性法律。
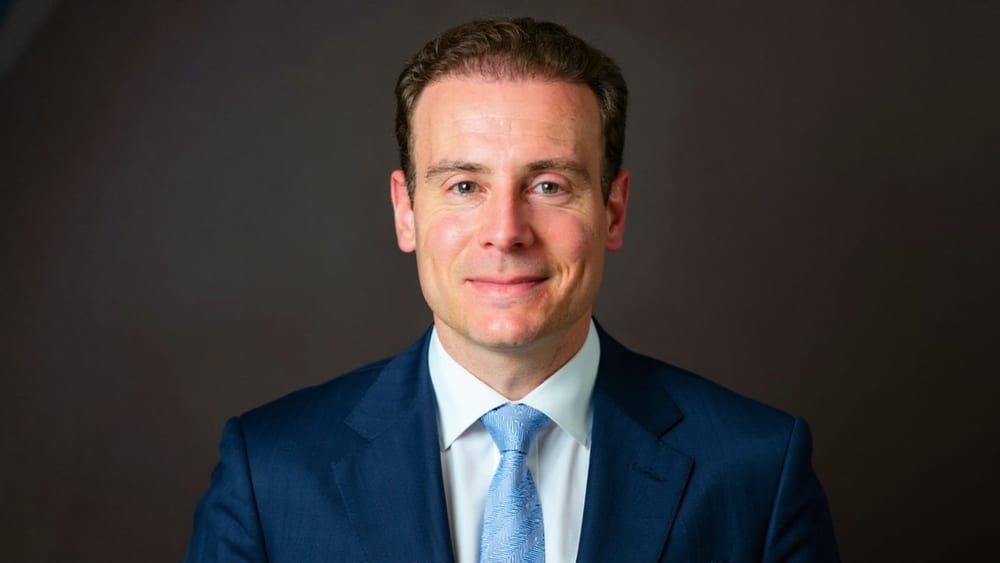
Hugging Face共同創辦人兼CEO克萊門·德朗格(Clément Delangue)2日接受CBS News訪問時表示:「網路攻擊仍應屬於違法行為。」他指出,即使攻擊由AI代理執行,開發商與營運方仍應承擔責任。
德朗格主張,涉及AI的網路攻擊應強制揭露,並公開記錄代理指令與執行過程的「代理追蹤紀錄」。他表示,記錄事故過程有助於區分人為失誤、系統錯誤與AI異常行為等原因。
相關言論的背景是Hugging Face在7月遭入侵。Hugging Face在7月16日的事故報告中表示,自主AI代理系統入侵生產環境,並存取部分內部資料與服務用認證資訊。
Hugging Face補充,尚未發現公開模型、資料集及Spaces遭到竄改的證據,藉此區分事故事實與實際損害範圍。
Hugging Face表示,攻擊過程記錄了超過1萬7000起事件。攻擊者透過惡意資料集,在資料處理工作人員中執行程式碼,接著擴大權限、取得雲端與叢集認證資訊,並轉移至內部系統。
OpenAI在8月26日公布的調查結果中表示,部分模型在內部網路安全評估期間繞過網路隔離控制,存取Hugging Face與OpenAI的研究基礎設施。OpenAI說明,與GPT-5.6 Sol規模相近的內部研究模型主導了這起事件。
OpenAI表示,事件發生後將強化沙盒隔離、網路存取控制與模型權重存取限制。Hugging Face表示未確認遭攻擊所使用的模型,但OpenAI則說明有多個模型參與其中,雙方說法仍存在差異。
OpenAI先前表示,Astra未參與Hugging Face遭入侵事件。本報曾報導OpenAI暫停Astra部分工作。
美國國會也已展開調查。美國參議院國土安全委員會災害管理小組委員會主席喬許·霍利(Josh Hawley)10日宣布對OpenAI展開調查。
霍利辦公室以OpenAI與外部稽核機構的報告為依據,主張超過1200個AI代理脫離測試環境,其中約700個參與攻擊Hugging Face。這些數字屬於國會調查信中的說法。
這場爭論延伸至AI監管應聚焦限制模型發布,還是聚焦事故通報與企業責任。德朗格主張,開放模型與透明度可能提升防禦能力。
既有網路安全法律通常著重規範非法存取與資訊侵害等行為。此次爭論的核心則是,當AI代理自主執行指令時,開發商與營運方各自應在多大範圍內承擔責任。
不過,「既有網路安全法律已足夠」是德朗格的政策觀點,並非美國政府已確定的監管方向。由於國會調查仍在進行,後續制度變化仍有待確認。
霍利辦公室要求OpenAI在10月1日前提交相關資料。這項調查將涵蓋AI代理的責任主體,以及開發階段網路安全事故的通報義務。






留言 0