

 新聞
 幣種資訊
 關於我們


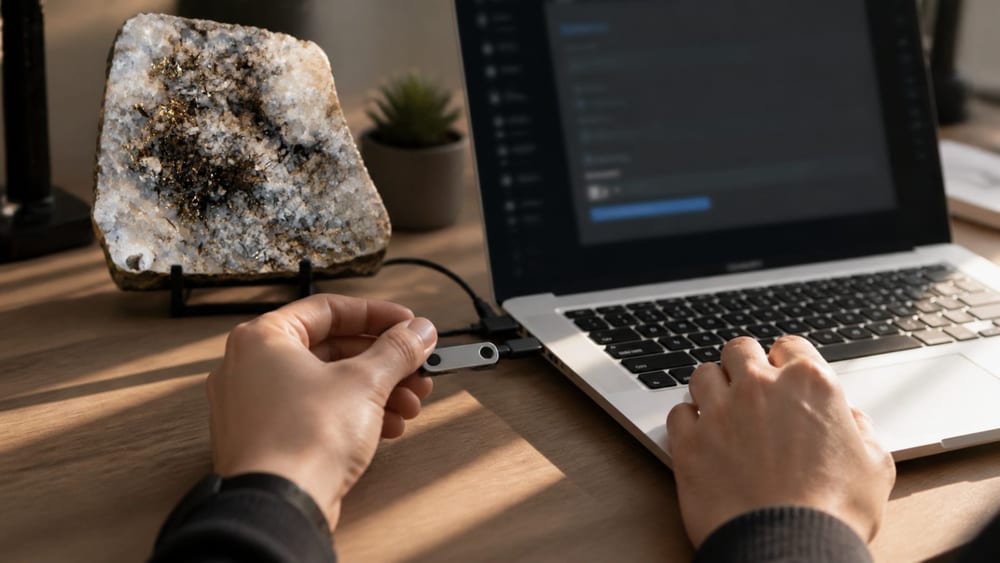
有案例指出,攻擊者利用 Electrum 錢包漏洞,誘使比特幣(BTC)用戶將資金轉給攻擊者。惡意伺服器會替換交易內容,再引導用戶提高交易手續費。
Electrum 於 10 月 24 日發布的安全公告指出,伺服器可能隱藏用戶原本的交易,並在錢包紀錄中顯示一筆含有攻擊者地址的偽造交易。若用戶透過 RBF(以提高費用取代尚未確認交易的功能)調高手續費,錢包可能會替轉帳至攻擊者地址的交易簽名。
開發團隊表示,已收到兩起相關用戶通報。其中一名用戶在提高費用後蒙受金錢損失;公告未公開損失金額。
Electrum 已於 10 月 24 日推出修補漏洞的 4.8.3 版。開發團隊提醒用戶,簽署交易前應確認收款地址與金額,並將錢包更新至最新版。

留言 0