

 新聞
 幣種資訊
 關於我們


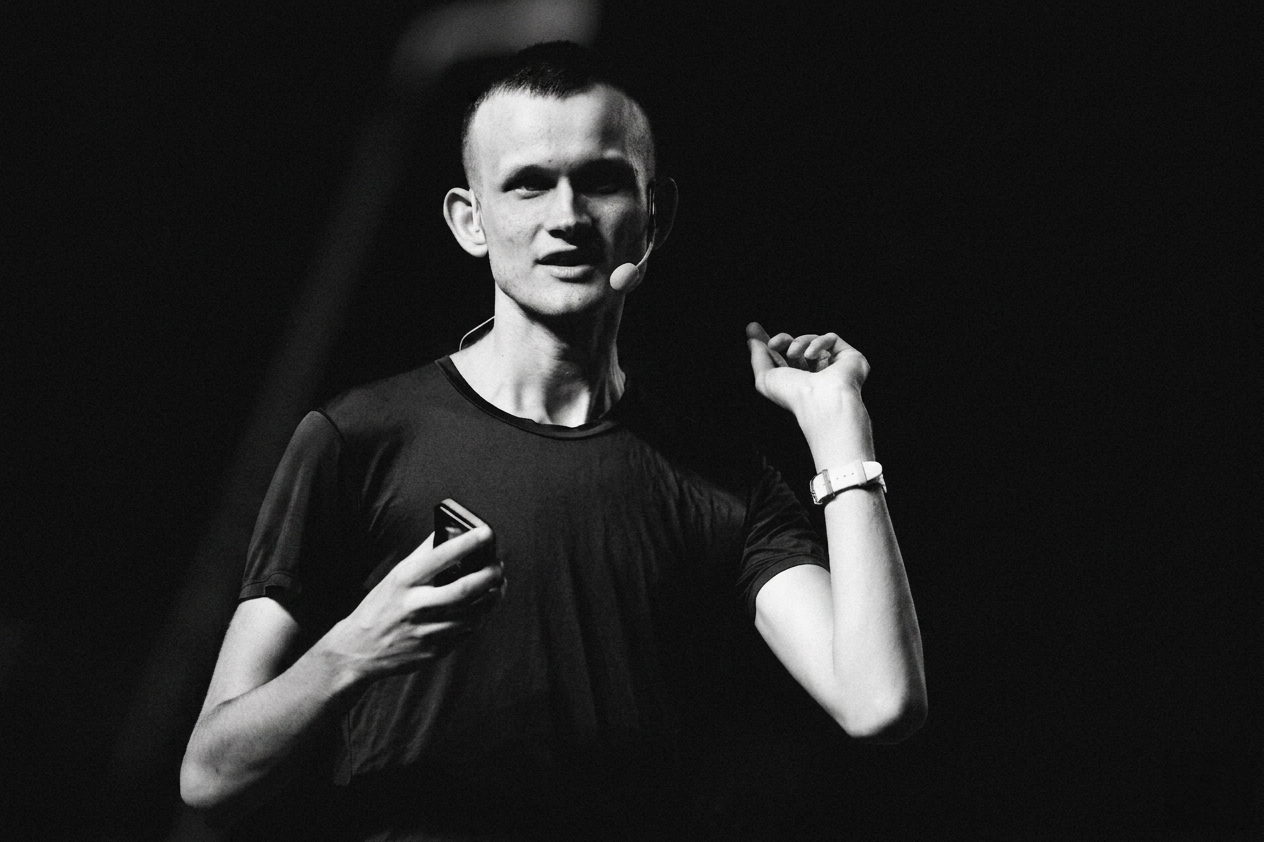
Vitalik Buterin 認為,限制人工智慧(AI)的高風險能力時,應以使用目的為依據,而非使用者身分。
Buterin 26 日在 X 表示,他可以接受 Kimi 3.1 在訓練資料中刻意排除進階網路攻擊能力。這項做法的用意,是透過限制可能用於危險用途的能力,降低依使用者身分區分所帶來的副作用。
Kimi 開發商月之暗面(Moonshot AI)在技術文件中表示,公開 K3.1 Pro 模型權重前,已從中期訓練資料和強化學習環境中移除網路安全相關資料與任務,一般程式設計任務則予以保留。模型權重是開發者在自有環境中執行模型所需的資料。
月之暗面的內部測試顯示,未套用限制的模型能完成 90.5% 的漏洞發現與利用任務,最終版 K3.1 Pro 的完成率則為 81.0%。這是月之暗面自行設計的測試結果。移除資料並未消除模型的攻擊能力;月之暗面也表示,最終版模型執行網路安全任務的能力高於前一代。
Buterin 表示,在強大的網路攻擊能力廣泛普及之前,社會需要時間強化系統並檢查舊程式碼。他也主張,新程式碼應採用形式化驗證,以數學方式確認沒有錯誤。他的說法將「哪些人能取得 AI」與「提供多少可能用於攻擊的能力」視為兩個不同問題。
Buterin 擔憂,若未能妥善因應早期重大 AI 風險,模型使用可能受到大幅限制,客戶身分驗證(KYC)與監控也可能變得普遍。他也提到,使用者可能因持有的資格或國籍不同,而只能使用不同能力等級的模型。這些是 Buterin 提出的憂慮,並非對現行規範的描述。
月之暗面表示,K3.1 Pro 已透過自家服務與 API 提供,並計畫在 11 月 4 日前公開完整模型權重。

留言 0