

 新聞
 幣種資訊
 關於我們


針對比特幣核心(Bitcoin Core)生成的人工智慧(AI)安全報告已超過1000份,但業界指出,僅依靠AI搶在攻擊者之前找出漏洞,無法構成可持續的安全策略。
Bitcoin News近日在X發文指出,AI驅動的漏洞搜尋正在改變比特幣的安全環境。大型語言模型(LLM)降低了從大量程式碼中尋找問題的成本,攻擊者可能只需數百美元的運算成本,就能搜尋嚴重漏洞。
AI驅動搜尋的優勢在於速度與規模。它能反覆分析人力難以逐一檢查的程式碼區域,並快速列出潛在錯誤。不過,報告數量增加,也會提高開發者確認漏洞真偽及排定處理優先順序的負擔。
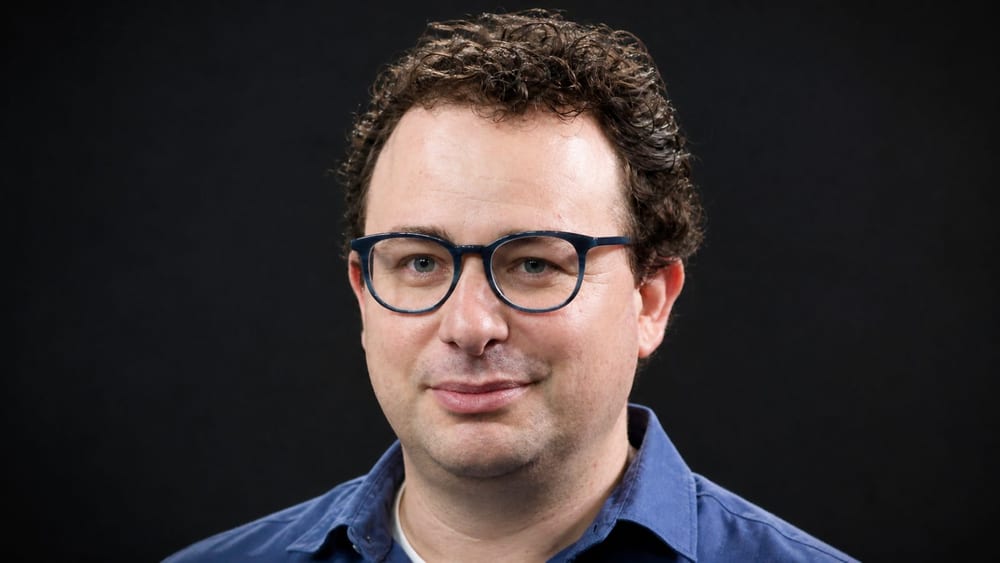
尼克拉斯·格格(Niklas Gögge)比特幣核心開發者表示:「依靠更強大的模型,搶在攻擊者之前找出漏洞,並不是可持續的安全策略。」這意味著,發現問題的能力與驗證、修復問題的能力並不相同。
格格提出,自動化測試、模糊測試(fuzzing)及屬性測試應成為防禦體系的核心。模糊測試是向軟體反覆輸入各種資料,以找出錯誤或異常行為的方法。重點不只是發現單一漏洞,也要建立測試基礎,避免同類問題再次發生。
比特幣核心的安全工作建立在長期運作的測試基礎設施上。其核心元件累計已接受超過100年的CPU模糊測試,比特幣節點網路模擬也已持續數十年。
此前也有觀點指出,比特幣安全討論正延伸至AI模型搜尋漏洞的能力。比特幣(BTC)生態系的安全挑戰,不只在於運用AI搜尋問題,更在於建立能將已發現問題連結至驗證與修復的完整機制。



留言 0