

 新聞
 幣種資訊
 關於我們


法國央行(Banque de France)呼籲金融機構檢視對雲端與AI供應商的依賴程度,並確保對核心資料與系統的掌控。重點在於推動技術導入與資安的同時,降低把營運交給單一業者所帶來的風險。
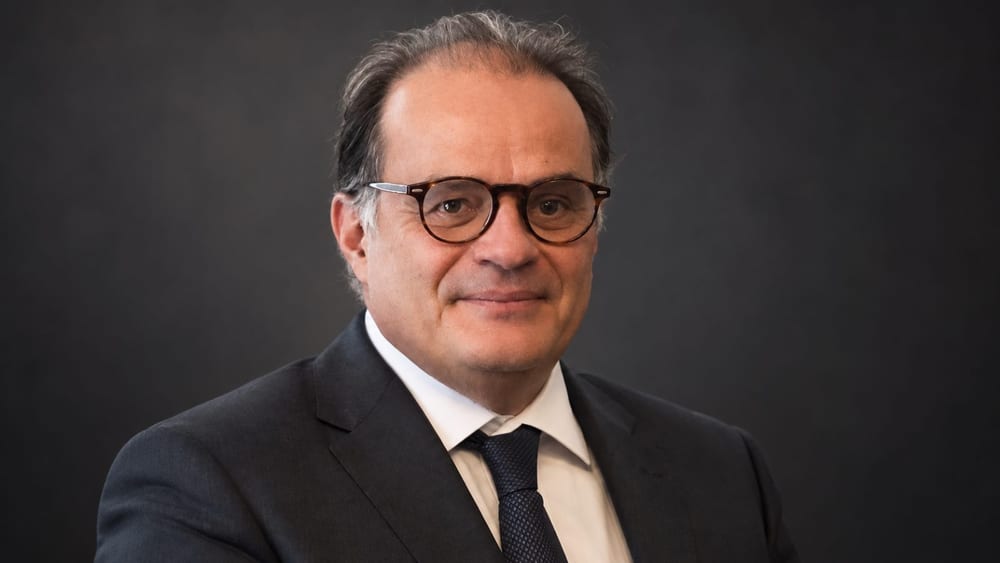
法國央行第一副總裁、同時擔任審慎監理與處置總署(ACPR)代理主席的德尼·博(Denis Beau),於10月15日(當地時間)在巴黎舉行的 Association Europe-Finances-Régulations 研討會上發表演說。他表示,「掌控資料、基礎設施,以及營運這些系統的能力」是「數位主權」的核心原則。這項原則也已納入法國央行的2028年策略藍圖。
博承認,大型雲端與AI業者具備高效能與強大的資安能力。不過他也指出,金融業務若集中在少數供應商手上,一家業者出問題,就可能波及多家機構。核心業務外包得愈多,機構內部的營運與風險評估能力就愈容易弱化,也更難自行判斷供應商的服務品質。
博還把「供應商鎖定」(vendor lock-in,指高度依賴特定業者的服務而難以轉換)列為風險。依賴程度升高後,可能面臨費用調漲,或被迫搭售購買不需要的功能。他認為,AI有助於偵測漏洞、撰寫資安修補程式,但若賦予系統過廣的存取權限,就會帶來入侵與資料外洩的風險。
談到供應鏈風險,博舉了2024年CrowdStrike(CRWD)更新事故為例。微軟(MSFT)當時在官方部落格估計,該次更新影響了850萬台Windows裝置。
博引用的技術依賴成本數字,有一項統計上的前提需要留意。演說稿援引CIGREF的研究,提到每年2640億歐元。但根據CIGREF委託Asterès撰寫的2025年原始報告,這筆金額是歐盟企業每年採購雲端與軟體,對美國經濟貢獻規模的推估值。由於缺乏官方統計,該數字是以訪談6位法國大型企業資訊長(CIO)的結果推算到整個歐盟,並非實際支付金額的統計。
博提出的因應做法包括:「盤點」重要IT資產與供應商依賴關係、採用多雲與混合雲、規劃把資料與應用程式遷往其他環境的退場方案,以及善用開源軟體。針對金融業外部科技業者風險的歐盟《數位營運韌性法》(DORA),自2025年1月17日起適用,並對關鍵的資通訊科技(ICT)第三方服務業者設有歐盟層級的監理架構。
歐盟執行委員會6月提出《雲端與AI發展法》(CADA)草案,內容包括評估雲端與AI服務主權程度的歐盟共通架構。不過目前仍在立法提案階段,後續還須經歐洲議會與歐盟理事會通過。
業界對CADA的看法不一。歐洲雲端業者團體CISPE在聲明中,要求擴大採購歐洲業者、強化服務之間的互通性,並防止AI與雲端搭售。包含CCIA Europe在內的國際業界團體,則在聯合聲明中擔憂,若以總部或持股結構作為限制市場進入的標準,客戶的選擇會減少,成本也可能上升。谷歌雲端(Google Cloud)也主張,應允許值得信賴的非歐盟業者參與。這些立場針對的是CADA提案,而非博的演說。
法國央行目前正推動在主權雲上使用Mistral AI,以及以開源為基礎的私有雲虛擬化專案。這次演說並未直接談到加密貨幣或區塊鏈政策。


留言 0