

 新聞
 幣種資訊
 關於我們


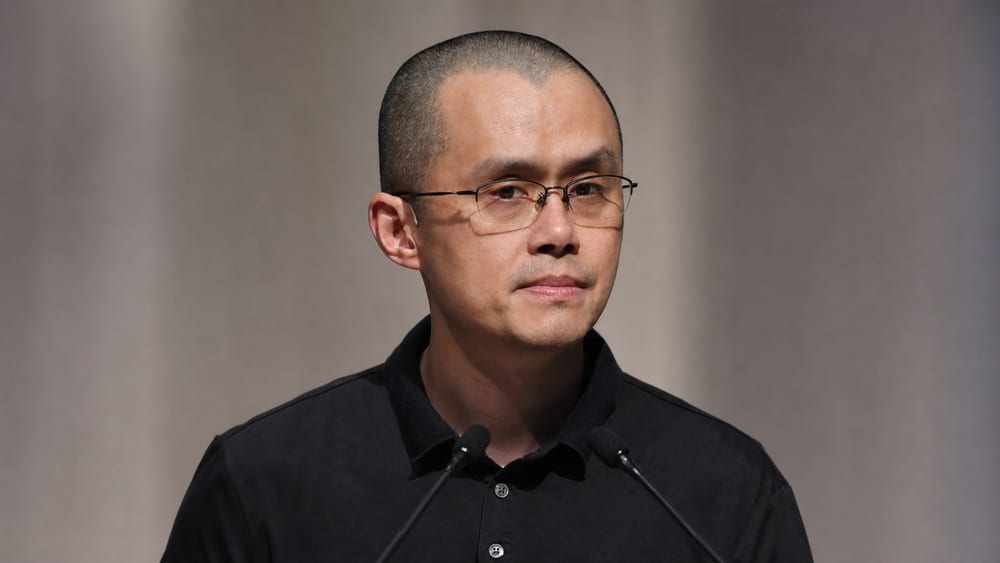
幣安共同創辦人趙長鵬(Changpeng Zhao)提醒,連熟人寄來的電子郵件連結也要謹慎點開。
Crypto Briefing報導,趙長鵬在X發文提醒用戶留意電子郵件連結。這項警告著重於透過電子郵件接觸帳戶時的安全風險,並非針對特定交易所的事故公告。
電子郵件帳戶遭盜用後,駭客可能冒用帳戶持有人名義,向熟人傳送連結或索取金錢。美國聯邦貿易委員會(FTC)指出,信箱遭人存取也可能讓對方利用其他服務寄出的密碼重設信件。
幣安(Binance)表示,釣魚攻擊者可能冒充可信任的人或機構,並使用偽造的寄件地址與網站。即使寄件地址看似經過驗證,信件仍可能含有惡意連結;輸入交易所登入資料或驗證碼前,應透過其他管道確認。本報先前也曾報導幣安提醒用戶注意透過簡訊釣魚連結進行帳戶驗證。
韓國交易所 Bithumb 於10月16日發布資訊安全宣導,提醒民眾不要因對方掌握姓名、電話或電子郵件等個人資料,就認定對方是官方人員。攻擊者可能利用外洩資料,假借補償通知或安全檢查之名,引導民眾前往釣魚網站。
Bithumb建議,收到簡訊、電子郵件或通訊軟體連結時,應改由平常使用的官方App或網站自行查證;也可避免在不同服務重複使用密碼,並啟用額外驗證功能。這項宣導是另行發布的安全提醒,並非對趙長鵬發言的後續回應。
美國聯邦調查局網路犯罪申訴中心(FBI IC3)建議,不要回覆可疑郵件,並透過已知聯絡方式等其他管道向寄件者查證。網站網址有鎖頭圖示或以「https」開頭,都不足以單獨證明網站安全。
若已輸入資料或執行安裝檔,Bithumb建議先讓該裝置中斷網路連線,再使用未受感染的其他裝置更改密碼、重設額外驗證、刪除API金鑰,並確認提領地址。



留言 0