

 新聞
 幣種資訊
 關於我們


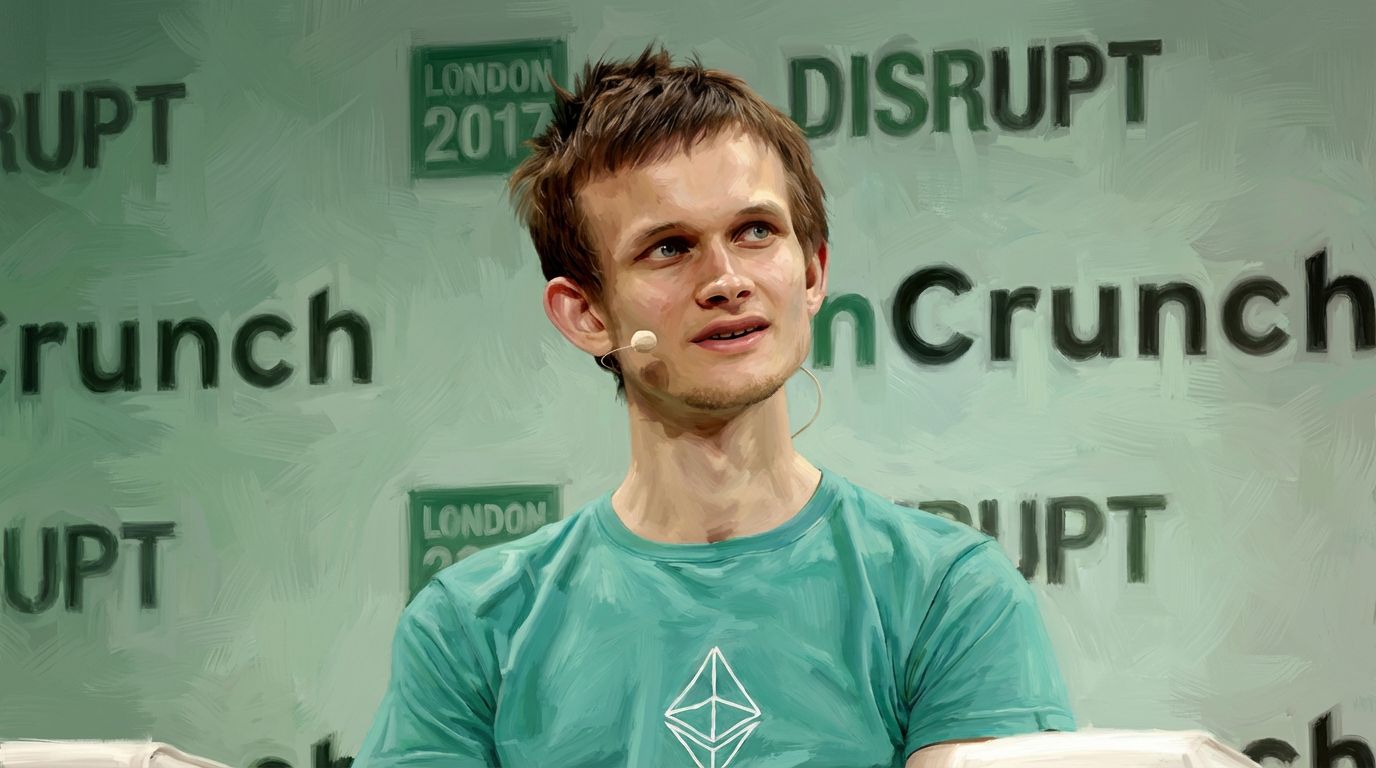
以太坊共同創辦人 Vitalik Buterin 支持限制人工智慧(AI)模型的攻擊能力,並警告,若無法妥善應對 AI 帶來的資安風險,使用者身分驗證(KYC)與監控可能擴大。
Buterin 26 日在 X 發文,談到 Moonshot AI 從 Kimi K3.1 Pro 的訓練資料中移除進階網路攻擊相關內容。他表示:「區分使用情境,遠比歧視使用者好得多。」這番話區分了降低危險功能與依使用者身分限制存取。他也表示,應把握時間強化既有系統、檢查舊程式碼,並對新程式碼進行形式驗證,以因應強大的網路攻擊。
Buterin 提到的強制 KYC 與監控擴大,並非已實施的措施,而是他警告若未能妥善因應 AI 風險,可能出現的情況。他主張,不應把資安管制的負擔轉嫁為對所有使用者進行身分驗證。
Moonshot AI 在 Kimi K3.1 Pro 技術說明中表示,已從中間訓練資料與強化學習環境中移除網路攻擊相關內容。公司稱,此舉旨在降低模型遭濫用的風險,同時保留一般程式設計工作所需的能力。
根據 Moonshot AI 使用自家漏洞偵測與攻擊任務「xdev-bench-hard」進行的測試,未採取上述措施的中間模型,在最多嘗試三次的情況下解決了 90.5% 的任務;公開推出的 Kimi K3.1 Pro 則達到 81.0%。這兩項數據是公司在相同訓練流程中比較移除資料影響的內部評估,並不能證明實際環境中的網路攻擊因此減少。
英國人工智慧安全研究所與美國人工智慧標準暨創新中心先前曾共同評估前一代模型 Kimi K3 的網路能力。兩個機構的初步評估顯示,Kimi K3 在模擬企業網路攻擊路徑的 32 個階段中,平均達到 17 個階段;受測模型中網路能力最高的美國模型,平均則達到 28.5 個階段。機構指出,模擬環境與實際網路有所不同。這項評估針對 Kimi K3,並未驗證 Kimi K3.1 Pro 的安全性。
Moonshot AI 表示,Kimi K3.1 Pro 已透過自家服務與 API 提供,完整模型權重預計於 11 月 4 日前公開。公司主張,可由使用者自行部署的模型也能用於防禦性的程式碼檢查。權重公開後,外部研究人員也能評估限制攻擊能力的成效。

留言 0