

 新聞
 幣種資訊
 關於我們


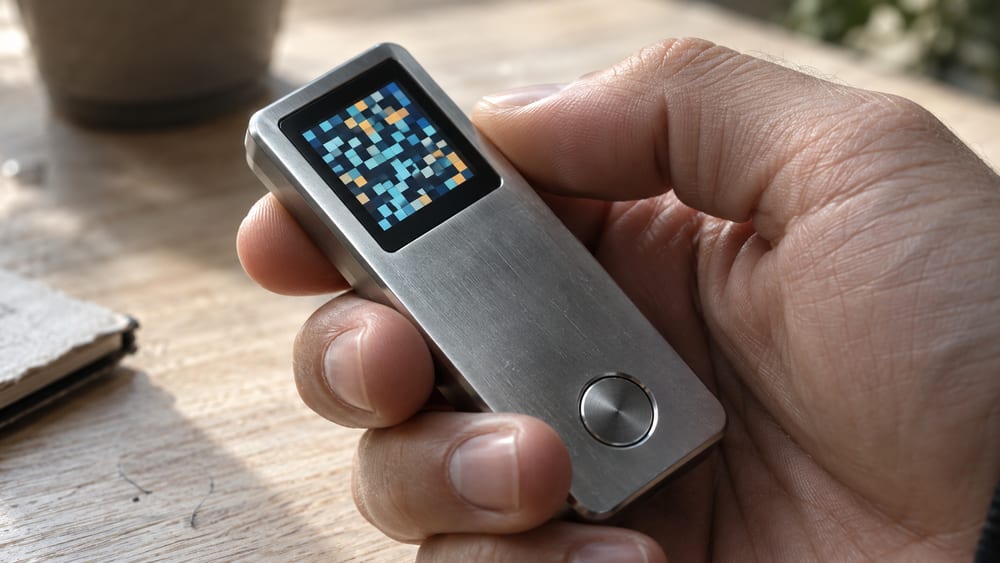
硬體錢包業者 NGRAVE 公布了 10 月 17 日 LIQUID 應用程式假資安警報事件的調查報告。攻擊者盜用為 LIQUID 發送推播通知的外部服務商存取權限,向用戶發出釣魚連結。
根據 PANews 的報導,NGRAVE 於 21 日說明,第一把通知服務金鑰是透過發送通知的伺服器所回傳的錯誤訊息外洩。NGRAVE 表示,10 月 11 日發現異常跡象後,數分鐘內就停用了該金鑰,但攻擊者已利用這把金鑰取得第二把金鑰。
NGRAVE 主張,ZERO 硬體錢包並未被攻破,LIQUID 應用程式的程式碼也沒有外洩。對於沒有在釣魚網站輸入復原詞(助記詞)或 Perfect Key 的用戶,NGRAVE 的立場是這些人的資產沒有風險。

留言 0