

 新聞
 幣種資訊
 關於我們


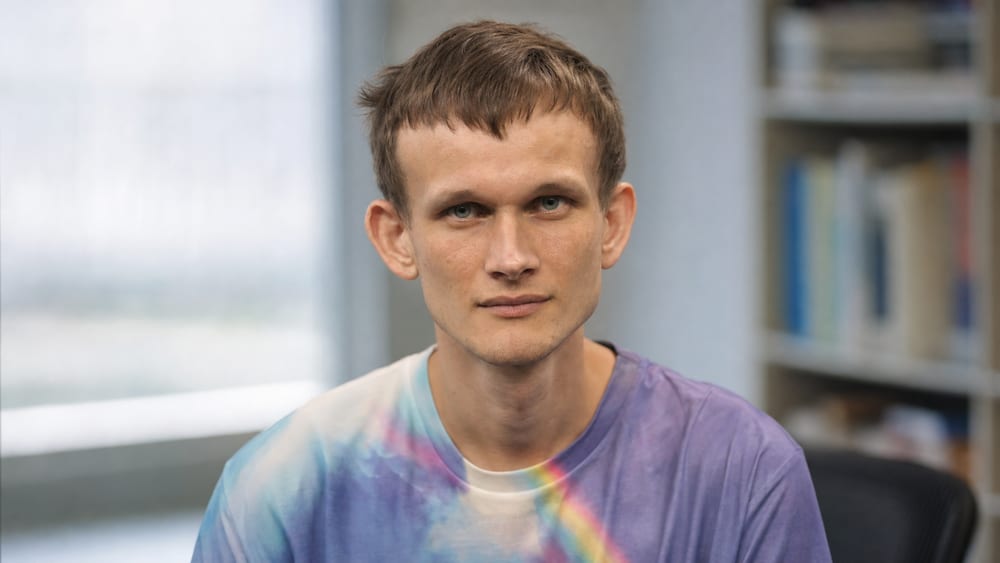
一項降低 AI 代理向外部服務發送請求時暴露使用者身分與對話內容的實驗已公開。Vitalik Buterin 將不同 Tor 路徑分配給每段對話,並在自己的代理中加入保護付款資訊與提示詞的設定。
台灣媒體鏈新聞 ABMedia 報導,Buterin 於 10 月 16 日在 X 介紹這套設定。他把 zkAPI、Tor、隨機假流量與本地語言模型整合成採用 OpenAI 相容 API 格式的守護程序。他表示,這些工具具備實用性,但回應速度會變慢,尤其是開始新對話時,延遲更為明顯。
每段對話都會分配獨立的 Tor 路徑,實際請求則混入隨機假流量中傳送。付款採用 zkAPI,讓付款資訊與請求之間較難建立關聯。請求送往外部 AI 服務前,會先由使用者選擇的本地模型改寫提示詞;Buterin 提到自己使用的模型是 qwen3.8-flash-next。
代理在 bwrap 沙箱中執行,並套用 torsocks,讓網路請求透過 Tor 傳送。Buterin 也補充,他正在測試迷你虛擬機。相關程式碼目前位於開發分支,尚未納入正式發布版本。說明文件記載,開發分支已加入 Tor 對話隔離、提示詞改寫與有限的假流量,但正式發布設定與證明金鑰尚未備妥。
這套配置試圖處理 zkAPI 本身無法解決的網路匿名性與提示詞暴露問題。以太坊基金會於 10 月 1 日介紹 API 付款技術 zkAPI 時指出,若請求都來自同一個 IP 位址,閘道就能掌握使用模式,提示詞內容也可能暴露身分。基金會提出的應對方式包括連接 Tor、為每個工作階段建立新路徑,以及使用本地模型。
Buterin 也指出 Tor 的限制。如果 AI 服務提供者與 Tor 入口節點串通,並操控封包傳送時間,保護效果可能減弱。他表示,隨機假流量有助於防範被動監視,但面對主動操控傳送時間的情況仍有弱點。
Buterin 表示,這類用途可能需要內建固定假流量的專用混合網路。混合網路會混合通訊內容,增加追查發送者與接收者關聯的難度,但需要更多頻寬。

留言 0