

 新聞
 幣種資訊
 關於我們


MemTensor 的 AI 記憶體元件遭植入惡意程式碼,使用者只要載入 PyPI 或 npm 套件,就可能執行竊取憑證的程式碼,供應鏈安全風險因此受到警告。
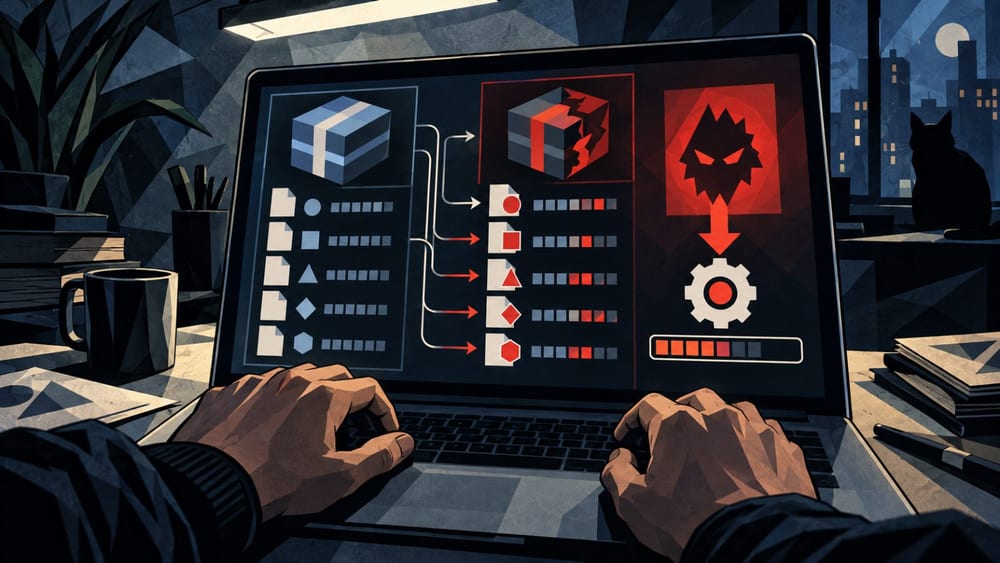
安全分析顯示,npm 套件 @memtensor/memos-cloud-openclaw-plugin 的 0.1.21、0.1.23、0.1.25 版本,以及 PyPI 套件 MemoryOS 的 2.0.34 版本受到影響。OSV 指出,相關套件中的惡意程式碼會在載入時於背景執行,收集使用者家目錄中的憑證,並可能將資料傳送至外部伺服器。
Safedep 分析稱,惡意程式碼並非連結至套件安裝掛鉤,而是嵌入 npm 外掛的閘道執行與記憶體呼叫流程,以及 Python 函式庫的匯入流程。遭竊取的資料包括 npm、PyPI 權杖、GitHub 與 GitLab 權杖、SSH 金鑰及雲端憑證等。


留言 0