

 News
 Coin Information
 About us


 Add as a preferred source on Google
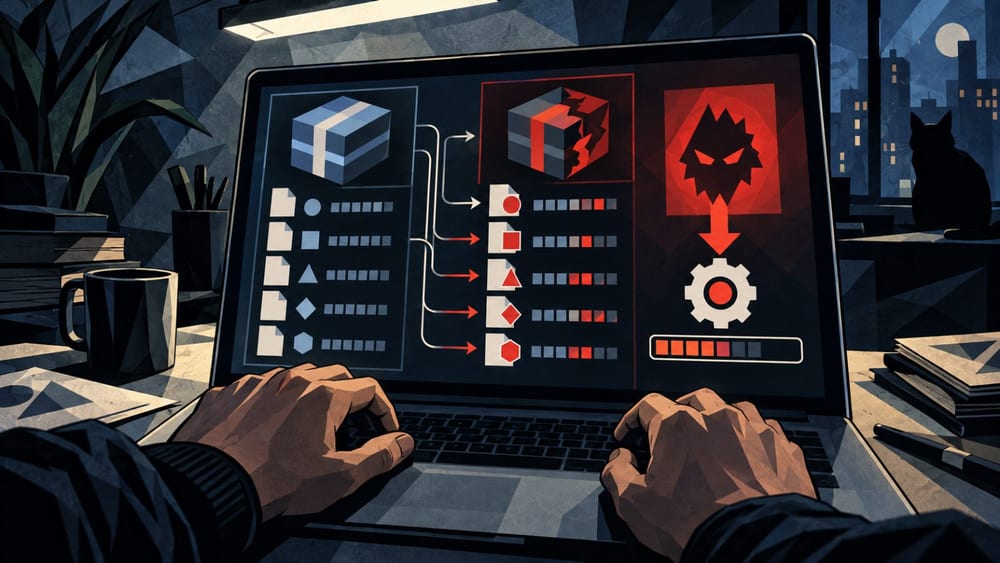
4款AI編程代理被發現存在技能更新驗證漏洞,可能導致惡意程式碼自動安裝。資安新創AIR於17日表示,已在Claude Code、OpenAI Codex、Gemini CLI與GitHub Copilot發現相同設計缺陷。
AIR表示,攻擊者若將已正常註冊技能的儲存庫內容替換為惡意程式碼,代理程式可能在未確認是否確實套用固定版本的情況下完成更新。如此一來,遠端程式碼可能在無需使用者介入的情況下執行,增加企業程式碼與內部資料遭暴露的風險。
AIR表示,Anthropic已在Claude Code 2.1.179、OpenAI已在Codex 0.146.0修正相關問題。至於GitHub Copilot,Microsoft雖已收到相同漏洞通報,但尚未發布修補程式;AIR另表示,Google已停止Gemini CLI,未針對該漏洞發布修補程式,並引導使用者轉移至Antigravity。

Comment 0