

 新聞
 幣種資訊
 關於我們


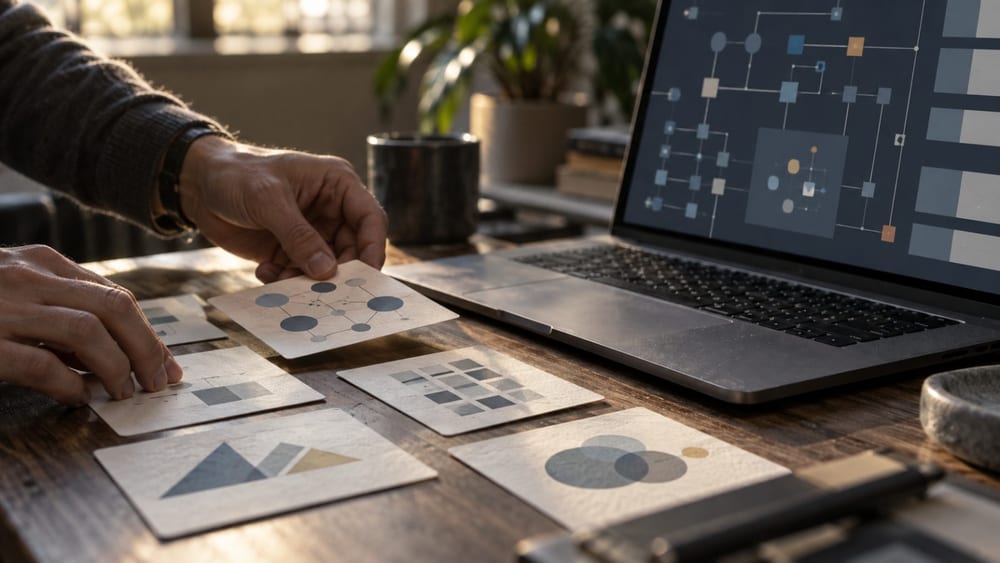
Sigma Prime公開程式碼安全工具Secstant,利用實際安全審計中發現的漏洞進行分析。不過,Secstant目前仍處於開發階段,尚未正式推出,官方網站正招募早期使用者。
Foresight News於21日報導,Secstant採用由審計人員根據實際審計漏洞整理的「模式卡」。該工具正在開發中,功能包括建立程式碼庫映射、檢視風險路徑,再透過程式碼語義圖分析並去除重複結果。
模式卡是將程式碼中反覆出現的漏洞類型或危險實作方式整理為檢視標準的資料。Secstant的重點不只在搜尋字串,也在掌握程式碼元素之間的連結,以及風險從哪些路徑產生。
Sigma Prime在官方網站上將Secstant介紹為正在開發的安全審查工具,開發方向包括探索程式碼庫、整理審查脈絡、分類靜態分析結果,以及納入實際審計中歸納出的模式。
Secstant的適用範圍不只包括智能合約,也涵蓋協議、基礎設施與前端應用程式等不同軟體。Sigma Prime並未表示自動化工具將取代安全審查人員,而是由工程師分類分析結果,最終漏洞判斷仍交由審查人員負責。
Sigma Prime的審計方法論也將自動化結果篩選與工程師判斷列為不同流程。Secstant的詳細功能、價格及正式發布時間目前尚未公布。



留言 0