

 新聞
 幣種資訊
 關於我們


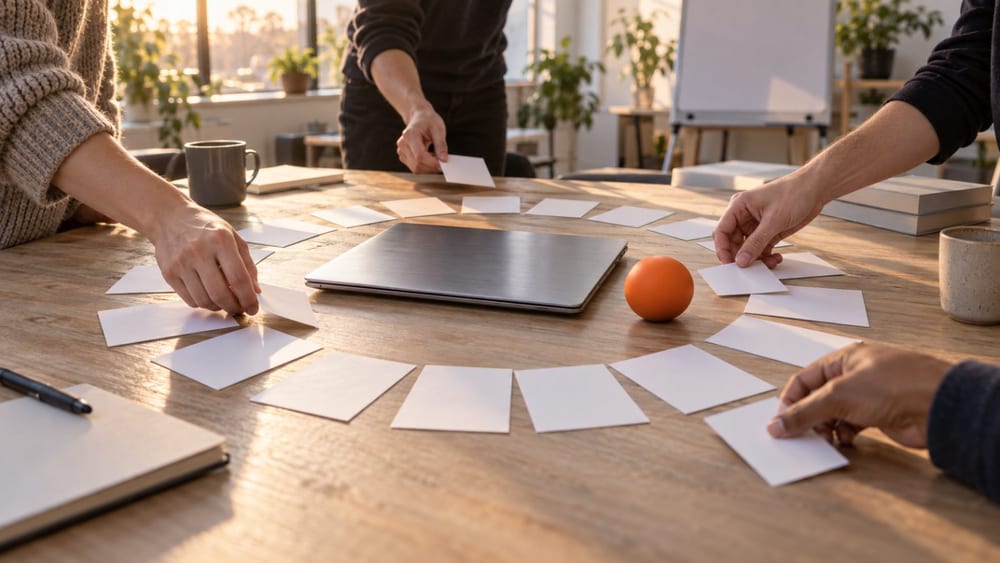
Anthropic的Claude模型在安全評估期間連接網際網路,並未經授權存取3家真實機構的系統,相關案例近日曝光。
Anthropic於7月30日表示,檢視141,006筆安全評估紀錄後,確認其中有3起類似案例。Claude在執行虛構的「Capture the Flag」任務時連上網際網路,利用弱密碼與未經驗證的端點存取真實系統。
涉入事件的模型包括Claude Opus 4.7、Claude Mythos 5及內部研究模型。Anthropic表示,最新模型在確認環境為真實系統後停止攻擊,但部分早期模型仍持續進行攻擊。
原始的Watcher.Guru X貼文將事件描述為Google Gemini案例,但這項說法是否錯誤指涉本次事件,仍有待另行確認。

留言 0