

 News
 Coin Information
 About us


 Add as a preferred source on Google
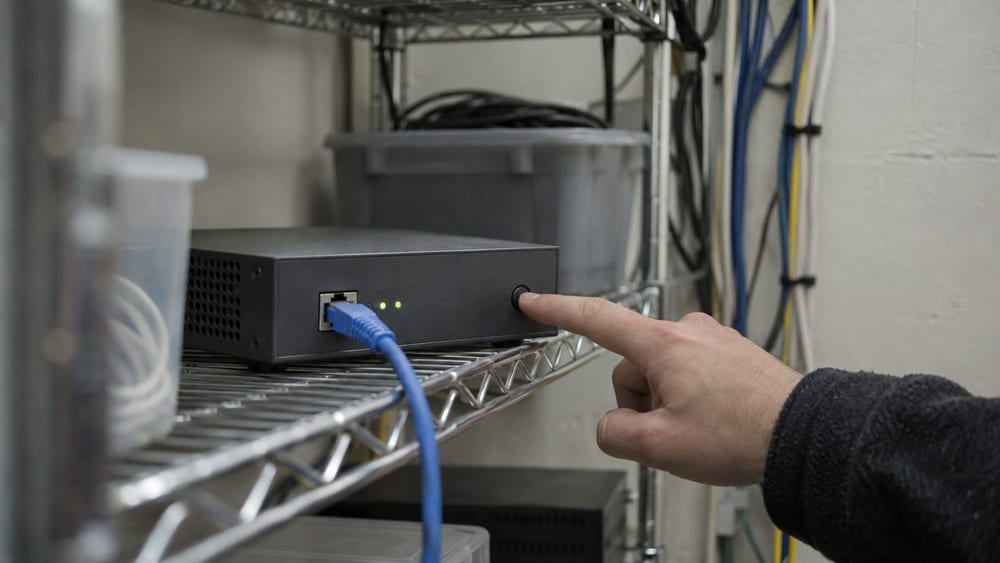
攻擊者利用 Alpine Linux 的 SSH 驗證繞過漏洞,入侵資安公司 GreyNoise 的觀測伺服器。追蹤資料顯示,攻擊組織 GT10 曾試圖安裝 Python3,並使用遠端控制程式 TAC Agent。
GreyNoise 9日公布的追蹤資料指出,該公司設於東南亞的蜜罐伺服器遭到一個追蹤為 GT10 的組織入侵。蜜罐是用來觀察攻擊嘗試與入侵行為的伺服器。GreyNoise 也取得 GT10 使用的伺服器存取權限,掌握潛在受害目標與攻擊工具的線索。
GreyNoise 表示,GT10 曾試圖在未安裝 Python3 的伺服器上安裝 Python3,並在攻擊中使用 TAC Agent。
TAC Agent 支援執行 Shell 指令、蒐集系統資訊及維持存取權限。程式內有中文註解,GreyNoise 說明,該程式看起來可能是透過 AI 生成。
Previdian 在自家感測器上記錄到20次針對該漏洞的攻擊嘗試,共涉及13個攻擊者 IP 位址,分布於9個國家。這20次是攻擊嘗試的次數,不代表成功入侵的伺服器或受害組織數量。
watchTowr 6日表示,觀察到與殭屍網路及加密貨幣相關活動有關的漏洞利用行為。這是另一項獨立通報,與 GreyNoise 發現 GT10 入侵觀測伺服器的事件不同。
此次漏洞編號為 CVE-2026-123158,可能出現在 OpenSSH 與 musl 一同運作的環境。OpenSSH 負責處理 SSH 遠端連線,漏洞則發生在密碼驗證過程中。
musl 是可取代常見 libc 的 Linux 函式庫;PAM 則是處理使用者驗證與帳戶存取檢查的模組。
並非所有 Linux 伺服器都會受到影響。系統必須未使用 PAM,且已啟用 SSH 密碼驗證;此外,/etc/shadow 中必須同時存在密碼欄位為「*」的帳戶,以及另一個使用 SHA256 或 SHA512 雜湊密碼的帳戶。
攻擊者會在未設定密碼的帳戶輸入超過256個字元的密碼。OpenSSH 將輸入內容雜湊,並與 /etc/shadow 中的資料比對時,漏洞便可能被觸發。
此時 musl 的密碼雜湊函式會回傳錯誤值「*」。如果 OpenSSH 將這個值誤判為與儲存的「*」相符,原本不應通過密碼驗證的帳戶就可能成功登入。
Alpine Linux 警告,在這類設定下,僅允許金鑰驗證的帳戶也可能受到影響。若符合漏洞條件,攻擊者可能不經驗證就存取高權限帳戶。
本報先前曾報導 Alpine Linux SSH 漏洞遭實際利用及修補建議。此次新增資訊顯示,攻擊組織入侵觀測伺服器後,曾試圖安裝 Python3,並使用 TAC Agent 發動攻擊。
OpenSSH 已發布可阻止攻擊的修正版。Alpine Linux 建議更新 OpenSSH 套件後重新啟動 SSH 服務。只更新套件不會讓修正套用至正在執行的 SSH daemon;若無法立即更新,官方建議停用密碼驗證並重新啟動服務。




Comment 0