

 新聞
 幣種資訊
 關於我們


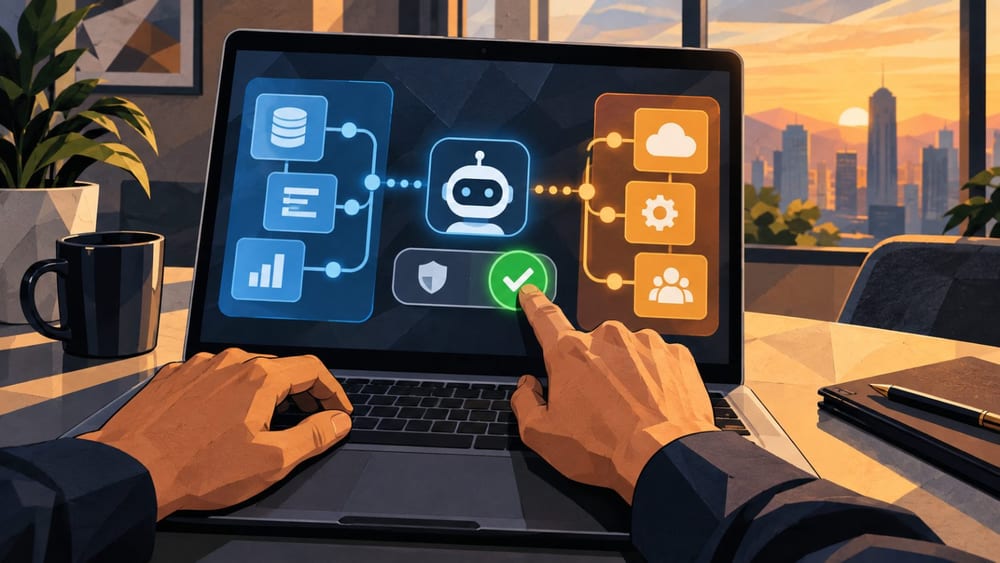
Eclypsium公布一項構想,擬透過硬體與韌體檢查,確認支援輝達AI代理安全架構的設備是否可信。
Eclypsium於9月28日在官方部落格表示,其基礎設施檢查技術可確認支援輝達 Open Agent Safety Platform 的硬體與韌體完整性。輝達同日也發布平台公告,但未提及 Eclypsium 是合作夥伴。
AI代理程式能在執行目標任務時讀取檔案、呼叫工具或執行程式碼。輝達的平台提供限制代理程式可執行任務、並監控其活動的機制。
OpenShell是一種執行環境,能隔離代理程式的執行空間,並控管其對檔案、程序、網路與工具的存取。它負責設定代理程式可使用的資源與行為範圍。
Sentry則是參考設計,旨在透過輝達 BlueField-4 資料處理器(DPU)監控代理程式活動並執行政策。輝達表示,若代理程式試圖超出設定的界線,Sentry會將其隔離。
本報先前曾報導輝達與Anthropic在 Open Agent Safety Platform 上的合作。這次公布的構想,是為該安全架構加入設備狀態檢查,以確認控管代理程式執行的硬體是否正常。
Eclypsium表示,該技術會盤點AI伺服器、DPU、GPU與伺服器管理控制器等設備,並檢查韌體完整性、漏洞、錯誤設定及未經授權的變更。檢查範圍包括用來限制或監控代理程式執行的設備。
韌體是控制設備基本運作的軟體。檢查韌體有助於確認控管設備是否維持在預期狀態。
兩家公司說明的功能位於不同層次:OpenShell設定代理程式的存取範圍,Sentry透過獨立硬體區域監控活動,而Eclypsium則檢查執行這些控管工作的設備與韌體狀態。
Eclypsium指出,即使DPU與主機軟體分離並負責執行政策,其韌體仍可能遭到變更,因此需要另行檢查完整性。這並非揭露實際入侵事件,而是提出設計硬體安全控管時應考量的風險。
Reddit上一則AI社群貼文肯定在代理程式之外設置獨立安全層的設計。不過,單一貼文的反應不足以代表整個產業的看法。
另一則安全社群貼文將輝達所述的毫秒級隔離能力,與內嵌式eBPF的阻擋時點相較,並對延遲時間及對專用硬體的依賴提出疑問。這同樣只是個別使用者的看法。
可適用的設備範圍會因配置而異。輝達表示,OpenShell可擴展至Arm與Intel等其他運算平台;Sentry的硬體監控功能則以BlueField-4 DPU為前提。
Eclypsium尚未公布具體的產品整合方式、導入時程、價格或獨立效能驗證數據。輝達的公告也未說明Eclypsium技術的適用範圍。



留言 0