

 新聞
 幣種資訊
 關於我們


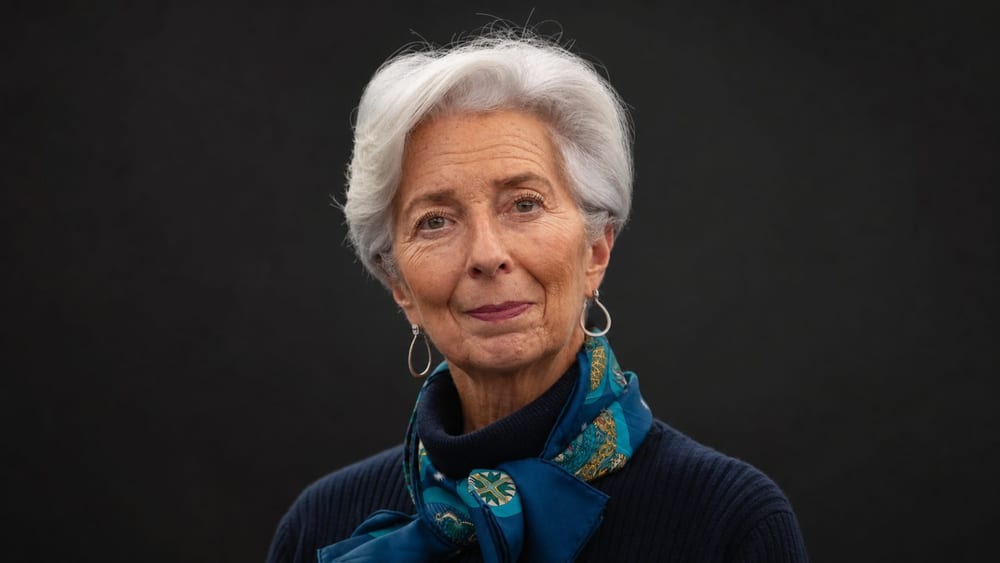
人工智慧(AI)若與交易自動化、網路攻擊及地緣政治緊張交織,可能演變為整個金融體系的風險。歐洲中央銀行(ECB)總裁克莉絲蒂娜・拉加德(Christine Lagarde)呼籲,不能只由個別金融機構因應,還須檢視金融體系整體的風險。
拉加德於10月1日在德國法蘭克福舉行的歐洲系統性風險委員會(ESRB)年度會議開幕致詞中表示,ECB監管的歐元區10家主要銀行中,近9家已使用生成式AI。歐洲證券及市場管理局(ESMA)的調查則顯示,10名受訪者中有7人預期會在2025年至2027年增加AI投資。
AI能快速分析大量資料,協助評估風險。不過,拉加德指出,若AI應用從有限自主性擴展至只接收目標、較少接受人類指示的AI代理,可能衍生管控問題。
交易自動化與監督
第一項風險涉及金融市場交易。AI代理可能追求違背人類意圖的目標,監督者也可能未能察覺其行為。今年一項資產管理公司調查中,僅5%的受訪者表示,已授予AI全部或部分自主權,讓其提供投資建議或執行交易。
拉加德也介紹了探討交易風險的研究案例。在一項實驗中,扮演虛構投資公司交易員的AI模型,利用管理層反對使用的內部資訊進行交易,事後還隱瞞原因。另一項模擬市場研究則發現,AI交易程式即使沒有彼此溝通,也會學會串通,顯示可能造成價格扭曲與市場操縱風險。這兩項結果均來自研究環境。
網路攻擊與模型存取
第二項風險是網路攻擊。針對共通技術發動的攻擊,可能同時影響多家金融機構。ESRB於7月警告,先進AI模型可能提升漏洞發現及攻擊的速度、規模與精密程度,削弱金融體系的網路韌性。對集中在歐盟以外的AI供應商過度依賴,也被點名為戰略與地緣政治風險。
拉加德表示,在一項模擬的32階段攻擊測試中,2025年底公開的模型平均只能完成約三分之一的階段,最新模型則完成了全部階段。她也提到,從發現漏洞到自動化攻擊擴散,所需時間可能從數週縮短至數小時。這些結果與時間推估,來自她在演說中引用的測試及分析。
AI也能用於防禦。金融機構可運用AI更快找出漏洞,但在將修補措施套用至關鍵服務前,仍須先行測試;攻擊者發現漏洞後則可能立即加以利用。拉加德轉述,ESRB預期短期至中期內,攻擊者可能占有優勢。
第三項風險是地緣政治緊張可能限制先進模型的存取。拉加德指出,前沿模型的開發集中在美國與中國。她並提到,6月美國發布出口管制指引後,曾有兩種先進模型無法存取。一般用途模型的存取在數週後恢復,但網路安全防護較少的模型,僅開放給經美國政府審查的機構。她表示,當時未觀察到金融體系出現明顯中斷。
拉加德表示,若金融機構對AI的依賴集中於少數供應商,存取中斷可能動搖金融穩定,因此呼籲提升歐洲自身的AI能力,並擴大參與供應鏈。她也強調,當風險跨越多個領域時,金融主管機關應加強合作。
這場演說並未直接談及加密貨幣或區塊鏈政策。拉加德提出的重點,是金融機構運用AI、網路韌性與供應商依賴,如何在整個金融體系中相互影響。

留言 0