

 新聞
 幣種資訊
 關於我們


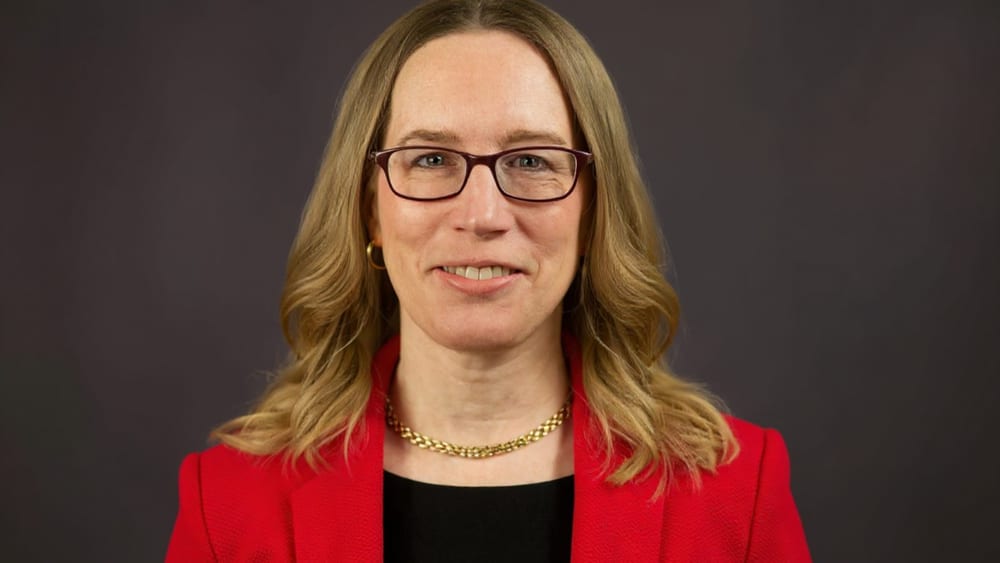
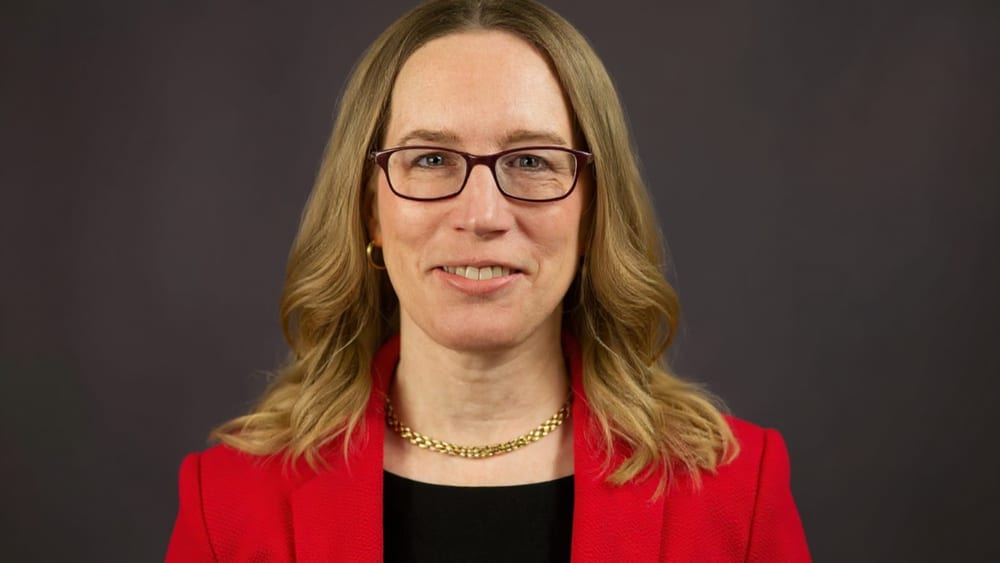
美國證券交易委員會(SEC)委員海絲特·皮爾斯(Hester Peirce)將於10月2日離任,並將開發者保護與金融隱私列為加密貨幣監管尚未完成的課題。她期待CLARITY法案通過,同時主張SEC在法案完成前仍應運用既有權限制定規則。
皮爾斯接受The Block訪問時表示:「開發者必須感受到自己受到保護。」她指出,不能因他人濫用開發者建立的工具,就要求開發者承擔責任;但若開發者直接參與非法行為,則是另一回事。
這項主張旨在區分建立程式碼與工具的行為,以及工具遭到使用後產生的結果。若區塊鏈開發者必須為使用者的行為負責,可能抑制新技術與服務的開發。
皮爾斯將開發者保護列為離任前最希望解決的加密貨幣議題。她認為,應避免開發者因擔心遭SEC制裁而不敢撰寫程式碼。
金融資訊蒐集與隱私
皮爾斯表示,金融監控體系也需要重新檢視。她指出,美國不僅在打擊洗錢時廣泛使用金融資料,在追蹤一般刑事案件時也會如此,因此有必要建立讓個人不必與所有人分享金融及個人資訊的環境。
她說,加密貨幣並非保護金融隱私的唯一解方,但目前的金融資訊蒐集體系存在問題。個人交易與資產資訊被廣泛蒐集及分享的結構,應重新接受檢視。
皮爾斯此前在SEC演講中也表示,保護金融隱私的技術可能強化投資人保護。她解釋,透過公開區塊鏈的地址架構,可以在不必蒐集使用者實際地址或身分的情況下,記錄資產持有事實。
她過去也曾提出,零知識證明等技術可應用於金融監管,在不公開原始資料的情況下確認是否符合特定條件。這類技術可讓使用者在不直接分享姓名、地址及收入等個人資料的情況下,證明必要資格。
應區分去中心化與中介機構
皮爾斯指出,「去中心化」不應被用作規避監管的手段。若存在中介機構,就應依照與傳統金融中介機構相同的標準接受監管。
她表示,若專案實際上經營中介機構,卻宣稱自身完全去中心化,SEC應提出問題。中介機構可能竊取資金、疏於管理或遭到駭客攻擊,因此需要接受監管。
相較之下,使用者直接與智能合約交易的「點對協議」(peer-to-protocol)結構,則需要不同的監管邏輯。她補充,選擇自我託管與直接交易的使用者,也應理解相應風險。
這項區分意味著,監管判斷標準應是服務的實際運作結構,而非形式。適用規則可能取決於中介機構的角色,以及交易是否由使用者直接完成。
CLARITY法案通過前運用SEC權限
對於仍在參議院審議中的CLARITY法案,皮爾斯表示仍期待法案有機會通過。該法案是數位資產市場結構法案,旨在劃分SEC與美國商品期貨交易委員會(CFTC)的管轄權。
皮爾斯表示,即使法案尚未完成,SEC已具備制定規則的權限,機構仍應持續運用這項權限。她此前也曾表示,無論CLARITY法案是否完成,SEC都將持續完善監管。
她解釋,若要確保規則具有延續性,就應在監管框架內建立實際被使用的產品與服務。當人們開始使用相關技術並獲得效益後,規則就更難被修改或廢除。
SEC已推出期限為5年的創新豁免制度,並推動建立永久性規則體系。皮爾斯強調,在等待立法期間,SEC仍應運用既有權限制定可執行的規則。
皮爾斯於2018年獲任命為SEC委員。里晶特大學(Regent University)法學院表示,她將自11月起加入該校擔任副教授,並憑藉在證券監管、金融市場及數位資產方面的經驗參與法學教育。

留言 0