

 News
 Coin Information
 About us


 Add as a preferred source on Google
Optimizely表示,旗下網頁實驗服務的部分客戶專案遭植入惡意JavaScript。該公司在資安事件報告中指出,惡意程式會在加密貨幣轉帳時替換收款錢包地址,並竊取直接輸入網頁的信用卡資料;另有程式碼鎖定iOS與iPadOS 18.6版及更早版本的漏洞。
Optimizely表示,惡意程式於16日下午4時51分(韓國時間)首次植入客戶專案。該公司在報告中指出,已於17日上午7時24分(韓國時間)前,從所有受影響專案移除程式碼並阻止其傳送;外部鑑識調查仍在進行中。

 Copy link
 Share
 Print
 Font size
 URL copied.
Font size

6128
6128
6128
6128
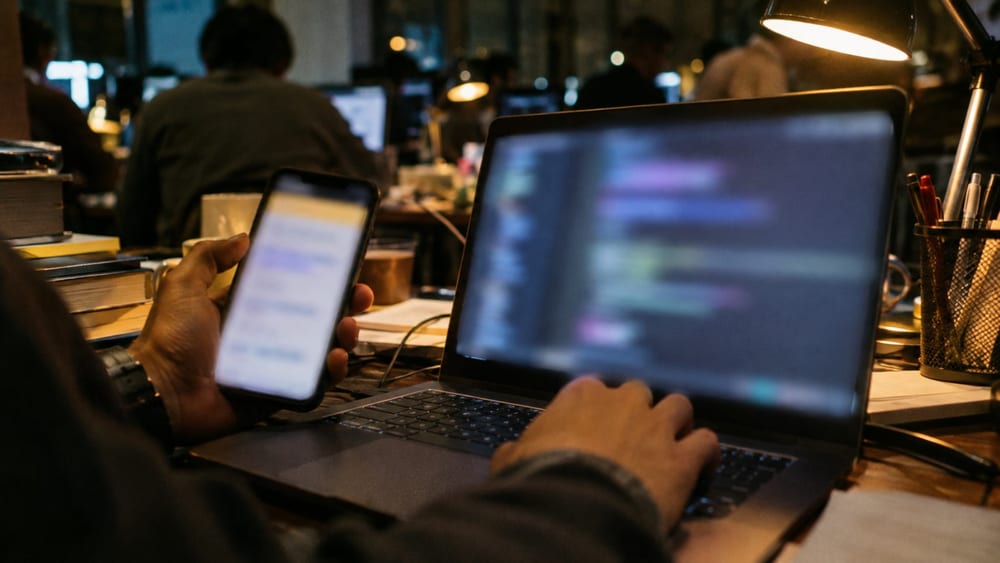
AI生成圖片:顯示收款資訊輸入畫面的智慧型手機 / TokenPost.ai
Optimizely表示,旗下網頁實驗服務的部分客戶專案遭植入惡意JavaScript。該公司在資安事件報告中指出,惡意程式會在加密貨幣轉帳時替換收款錢包地址,並竊取直接輸入網頁的信用卡資料;另有程式碼鎖定iOS與iPadOS 18.6版及更早版本的漏洞。
Optimizely表示,惡意程式於16日下午4時51分(韓國時間)首次植入客戶專案。該公司在報告中指出,已於17日上午7時24分(韓國時間)前,從所有受影響專案移除程式碼並阻止其傳送;外部鑑識調查仍在進行中。
<Copyright ⓒ TokenPost, unauthorized reproduction and redistribution prohibited>
Most Popular
Category article

Comment 0