

 News
 Coin Information
 About us


 Add as a preferred source on Google
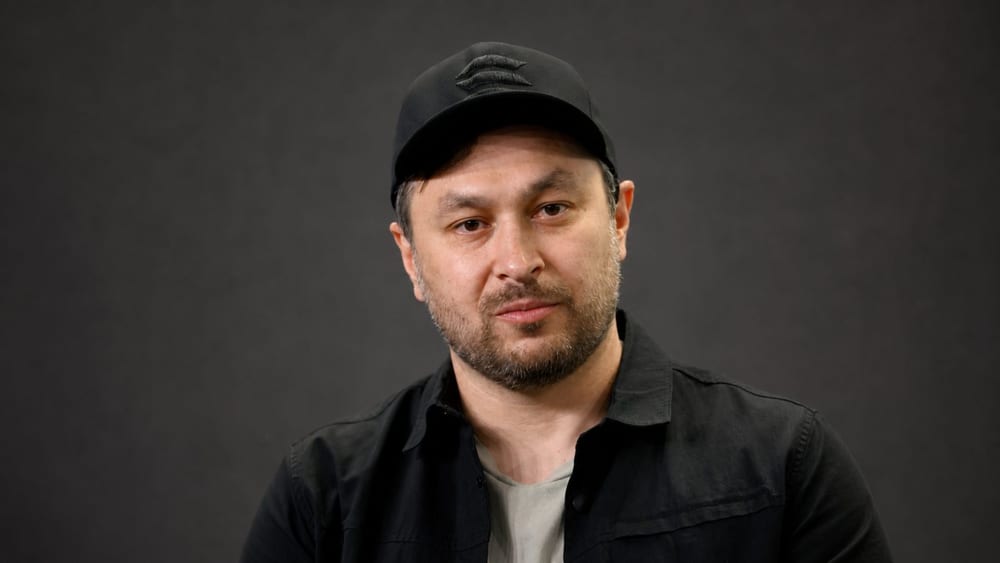
Solana Labs 共同創辦人阿納托利·雅科文科(Anatoly Yakovenko)4日在 X 發文表示:「釣魚與社交工程是加密貨幣面臨的最大威脅。」他認為,相較於AI破解數學或量子電腦發動攻擊,更應留意欺騙使用者的攻擊方式。
這是雅科文科的個人看法。安全事故的損失金額排名,與一般使用者實際遇到各類威脅的頻率,應分開看待。
在這番發言前,Solana Mobile 的 dApp 商店「App Spotlight」曾短暫上架一款要求輸入助記詞的假應用程式「SKR Claim」,曝光時間約1小時。Solana Mobile 2日在 X 公告中表示,該應用程式要求使用者輸入用於恢復錢包的助記詞。
Solana Mobile 說明,發布入口遭到未授權存取,公司已修補讓未正式上架的應用程式得以連結至商店的漏洞,也正從已安裝該應用程式的裝置中移除它。
公司並未公布實際資產損失金額。僅憑應用程式曾經上架,無法估算實際遭竊規模。
根據 CertiK 2026 年上半年報告,錢包遭入侵造成的損失為4億4453萬1691美元(約5976億韓元),占總損失的33.8%;釣魚造成的損失為3億6631萬2027美元(約4925億韓元),占27.8%。
事故件數方面,錢包遭入侵共33起,釣魚則有63起。兩類事件在損失金額與發生件數上的排名不同:前者損失較高,後者件數較多。
蘋果(Apple,$AAPL)將「鎖定模式」說明為一項選擇性防護措施,適用於少數可能面臨精密目標式攻擊的使用者。這項功能著重限制裝置中可能被攻擊者利用的功能。
啟用鎖定模式後,訊息附件以及部分網頁技術、應用程式與服務可能受到限制。蘋果的說明並未表示,這項功能能阻止使用者受騙輸入助記詞或核准交易。
多重簽章是要求多位簽署者核准才能執行交易的錢包架構。Solana(SOL)生態系服務 Squads 表示,使用者可以設定交易所需的核准門檻。
雅科文科的貼文沒有具體說明簽署者人數,也未提出金鑰應分開存放在哪些裝置或地點。多重簽章的安全性,取決於金鑰是否確實分開保管,以及核准門檻如何設定。
雅科文科10月26日另在 X 發文,列舉 Pixel 的進階保護模式與硬體錢包作為安全配置。他也表示,熱錢包與冷錢包在硬體和使用體驗上應有所區別。
Solana 的安全指南建議使用者不要向他人透露助記詞,也不要在網站上輸入助記詞;核准交易前,應確認收款地址與簽署內容。本刊先前曾報導詐騙者透過偽造驗證連結鎖定迷因幣使用者的釣魚事件。

Comment 0