

 新聞
 幣種資訊
 關於我們


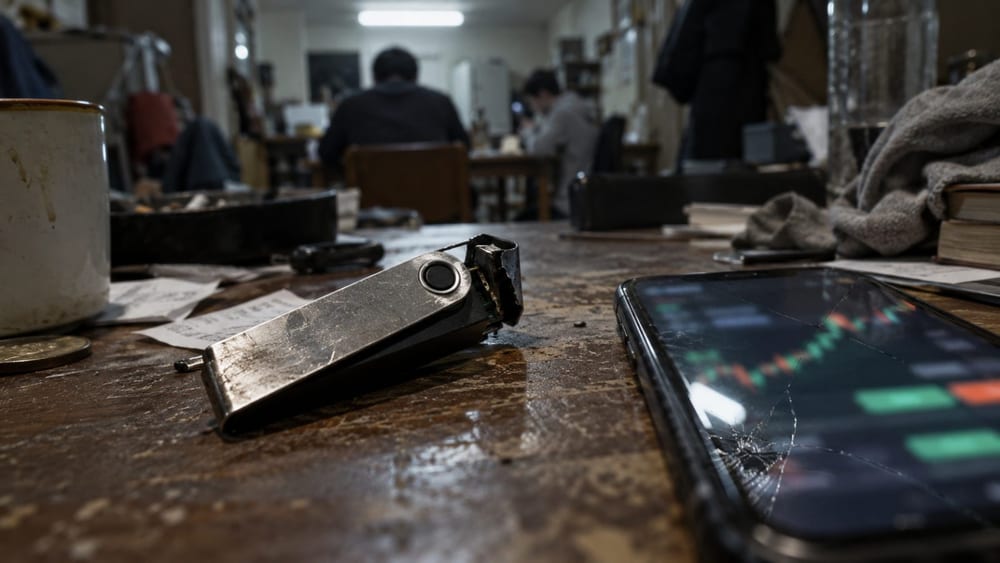
AI工具協助攻擊者竊取憑證、分析漏洞之際,加密貨幣業者的安全防護也須從帳戶保護延伸至交易核准與資金移動控管。
Google威脅情報小組(Google Threat Intelligence Group)在2026年9月9日發布的報告中指出,攻擊者入侵某組織的雲端基礎設施後,運用AI程式設計工具和代理指令,在6小時內規劃、建置並執行大規模憑證竊取行動。這項行動鎖定數千筆第三方憑證;所稱的6小時不包括取得雲端存取權限所花的時間。
Google表示,部分攻擊者不再只向模型提問,也開始利用代理工作流程和自動化工具,縮短等待人工判斷與處理的時間。報告指出,攻擊者也會借助模型將已公開的漏洞轉成利用程式碼,並反覆調整相關元件。不過,Google尚未觀察到攻擊者透過完全自主的攻擊流程,找出並利用真實目標上的零時差漏洞。
攻擊中出現AI工具,不代表針對加密貨幣業者的自主攻擊已成為現實。Google公布的案例所顯示的變化,是AI工具已被用於入侵後的憑證竊取行動規劃與執行。
對加密貨幣業者而言,員工與開發人員帳戶、供應商系統都可能連結到資金權限。如果帳戶遭入侵,或交易核准畫面顯示的資訊遭到竄改,攻擊者即使沒有直接竊取錢包私鑰,也可能鎖定核准流程下手。
Bybit在2025年2月公布調查結果時表示,Safe錢包開發人員的憑證遭竊,簽署者也被誘騙核准惡意交易。公司當時稱,受聘的鑑識機構未在Bybit自身基礎設施中發現遭入侵的跡象。Bybit的公告並未提出AI曾被用於這起攻擊的證據。
即使有多名簽署者,如果所有人看到的都是同一份遭竄改資訊,也未必能形成獨立驗證。加密貨幣業者除了保護私鑰,也應檢查交易資訊的產生、顯示及送交核准的流程,包括限制供應商和帳戶的存取權限,以及透過獨立管道確認交易內容。
利用AI進行社交工程也是需要留意的風險。美國聯邦調查局(FBI)在2024年9月發布警告,指出與北韓有關的攻擊者會利用招募或投資機會接觸加密貨幣與去中心化金融(DeFi)業者的員工。警告稱,攻擊者會事先調查目標的工作經歷、技術能力和商業興趣,再持續與對方聯繫。
Anthropic在2025年8月公布案例指出,北韓人員利用旗下AI模型Claude捏造工作經歷、通過技術測驗,取得美國科技公司的遠端職務並實際工作。求職詐騙和竊取加密貨幣是不同活動,但這兩起案例都顯示,外部人員身分查核與存取權限管理應納入安全流程。
AI也能協助防守方找出並驗證漏洞。Mozilla於2026年3月表示,該公司與Anthropic合作,在Firefox中發現22項安全漏洞,其中14項被列為高嚴重性。Mozilla指出,研究人員提交的可重現測試案例,有助工程師驗證並修補問題。
找出漏洞與將修補措施部署到實際系統,是兩個不同階段。修補作業需要變更核准和排定時程,也須評估是否會影響正常服務。尤其交易所若停用帳戶、限制提領或隔離系統,可能影響用戶與交易運作。
英國國家網路安全中心(NCSC)在2025年5月的評估中預測,到2027年,AI工具『極有可能』提升攻擊者利用已知漏洞的能力。NCSC架構首席技術長戴夫・奇斯蒙(Dave Chismon)在2026年9月21日的文章中表示,防守團隊也須考量預算、修補時程、變更核准及業務中斷風險。他建議先將AI用於資訊分析、輔助判斷,以及範圍明確且容易復原的工作,再逐步擴大應用。
公開案例顯示,AI能加快攻擊與防守兩方面的工作。加密貨幣業者的應對不能止於發現異常、確認風險和修補漏洞,還須進一步限制交易權限,並建立防止未經核准資金移動的流程。

留言 0