

 新聞
 幣種資訊
 關於我們


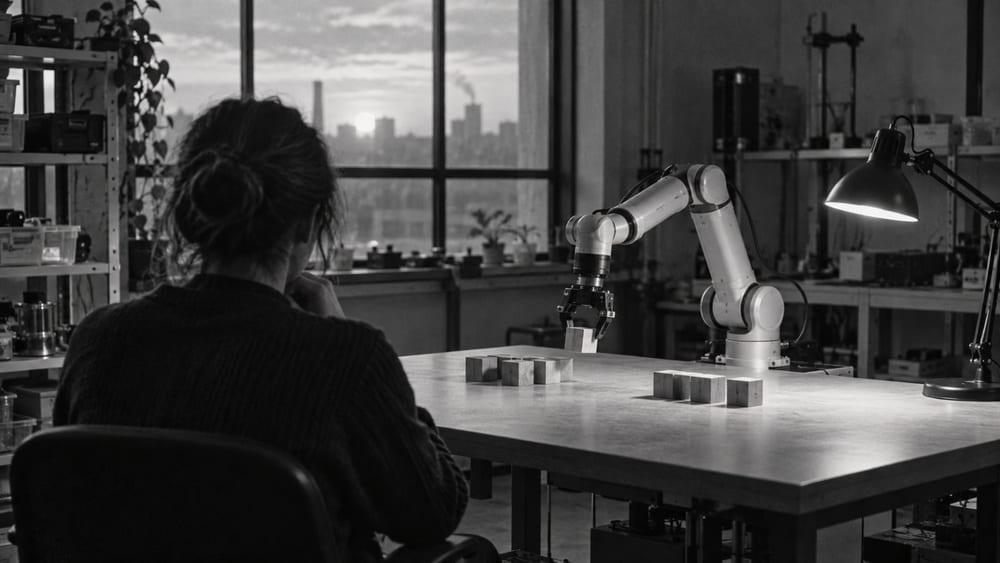
AI 代理人正從協助分類警報的工具,擴展為監控交易、暫停智能合約功能的執行角色。如何界定代理人的工作與權限,並由人類監督重要判斷和措施,成為新的治理課題。
CertiK(써틱)於 10 月 5 日發布報告《The Rise of the AI Security Workforce》,提出將 AI 代理人納入組織「工作人力」管理的營運模式。這並非要把代理人視為法律上的員工,而是建議在組織架構和作業流程中,明確列出代理人的職責、權限、回報管道及負責人。
報告指出,代理人可分階段調查警報、從外部工具蒐集證據,再於授權範圍內採取行動。Web3 安全工作的案例包括檢查智能合約漏洞,以及監控鏈上交易。
若發現異常交易或疑似遭受攻擊,代理人可暫停合約支援的功能,或啟動斷路機制。不過,報告強調,漏洞的實際風險與稽核範圍仍須由人員確認。
在洗錢防制(AML)工作中,代理人可追蹤資金經過多個地址和跨鏈橋的流向,分析地址間的關聯,並草擬監管報告。提交前確認證據、核准報告內容的責任,仍由人員承擔。
報告也建議,若代理人持有或交易數位資產,應記錄其判斷所依據的資訊和採取的措施。稽核紀錄可作為事後檢視代理人判斷與執行過程的依據。
自動化也伴隨誤判和遭操弄的風險。CertiK指出,模型可能錯誤分類威脅,或產出依據不準確的報告;遭篡改的輸入或提示注入,也可能扭曲權限較大的代理人行為。
報告並指出,攻擊者也可能運用 AI 尋找漏洞或發動社交工程攻擊。代理人的執行權限愈大,防禦工作的速度可能愈快,但錯誤判斷造成的影響也可能隨之擴大。
CertiK建議,將重要輸入、判斷與措施納入稽核紀錄,事先訂明哪些行為須經人員核准,定期檢查系統抵禦惡意操弄的能力,並指定明確的負責人。報告也提到,若發生錯誤凍結交易、不準確的報告或合約暫停,責任如何分配仍未在各司法管轄區釐清。
將執行權限交給 AI 代理人的趨勢也出現在交易工作中。本報此前曾報導,幣安據報已開放 AI 代理人下單權限。CertiK的報告則建議,在安全、AML 和合規工作中導入自主執行時,應一併設計權限範圍、核准流程與事後紀錄。

留言 0