

 新聞
 幣種資訊
 關於我們


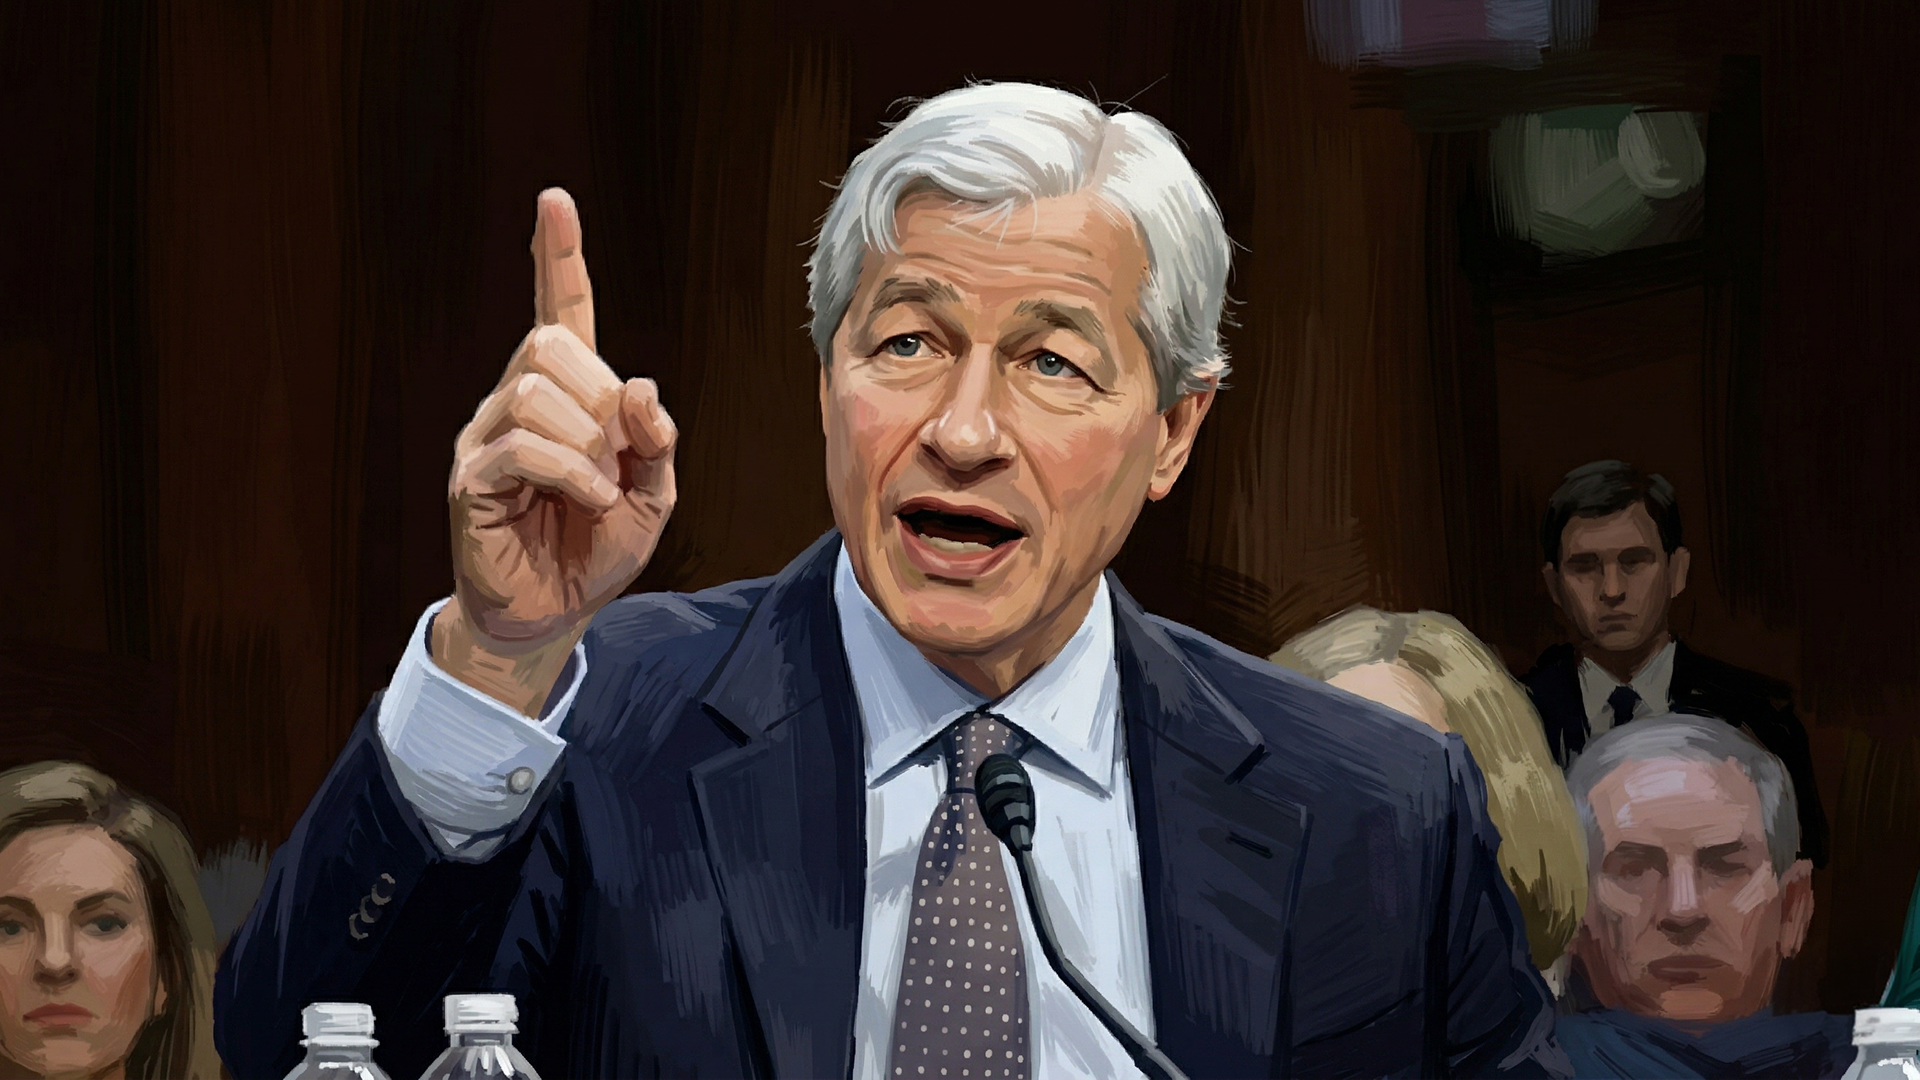
摩根大通(JPMorgan Chase,$JPM)執行長傑米·戴蒙(Jamie Dimon)表示,聯邦政府應參與人工智慧(AI)監管,但介入程度應受到限制,同時管理網路安全與深偽等AI濫用風險。
戴蒙於16日接受雅虎財經(Yahoo Finance)訪問時表示,與其擴大廣泛的立法義務,不如由產業與政府合作,提前因應相關風險。
戴蒙的主張並非否定AI監管,而是在承認政府角色的同時,避免過度監管壓抑技術開發與應用。
對廣泛將AI導入金融業務的摩根大通而言,監管強度可能影響技術應用範圍與風險管理成本。金融機構在運用AI提升工作效率的同時,也必須管理客戶資訊保護與網路安全問題。
戴蒙並非低估AI風險的人士。據《TechRadar》報導,他在7月舉行的賓夕法尼亞州國防與創新峰會上表示,若允許無限制使用Anthropic的AI模型Claude Mythos,就像是「把彈道飛彈交給個人」。
這次發言顯示,他將監管強度與高階AI的存取控制視為不同議題。也就是說,在要求以有限度監管維持產業創新的同時,對濫用可能性較高的技術仍需要另行管制。
摩根大通正同步推動AI應用擴大與風險管理。戴蒙在2025年股東信中表示,AI可能提升生產力,但新技術也伴隨風險。
摩根大通已將AI、網路安全與量子運算列為核心技術領域,並納入一項規模達1.5兆美元(約2055兆韓元)的10年計畫。該計畫包括100億美元(約13.7兆韓元)的初期直接投資與創投投資。
戴蒙表示,網路安全是政府與企業需要合作、以因應AI濫用風險的領域。深偽技術可操控真實人物的臉部與聲音,製造虛假資訊,並可能被利用於金融機構的身分驗證與資訊傳遞體系。
戴蒙也正推動業界共同因應。據Investing.com報導,由摩根大通共同創立的關鍵基礎設施聯盟(Alliance for Critical Infrastructure),目標是促進金融機構、科技企業與政府機關合作,建立AI與網路安全風險管理體系。
該聯盟正討論建立對AI應用方式、潛在風險與必要安全措施的共同認識,並與政府分享資訊。公開資料尚未確認具體參與企業與運作時程。
摩根大通過去的合作構想,也延伸至與約40家關鍵基礎設施企業共同因應AI安全風險。這次發言再次強調,AI風險管理不只涉及單一企業,也需要金融、能源與電信等關鍵基礎設施產業共同因應。
圍繞AI監管的爭論仍在全面監管與自律監管之間持續。即使各方認同監管必要性,對政府介入範圍與安全標準的看法仍存在分歧。
對台灣金融機構與投資人而言,美國AI監管方向可能影響海外金融業者的技術導入與安全標準。不過,現有內容並未顯示戴蒙的發言已促成美國聯邦政府正式政策變化,也未涉及加密貨幣監管方向。
戴蒙的立場可解讀為,在維持AI產業創新的同時,仍須應對網路安全與技術濫用風險。


留言 0